Аналитика
 Еден од најновите ризици во сајбер-безбедноста е појавата на т.н. AI-црви – автономни системи со вештачка интелигенција кои би можеле сами да пронаоѓаат ранливи уреди, да се копираат на нив, да се приспособуваат на непознат хардвер и потоа да продолжат да се шират без директна човечка контрола. На ваквата опасност сега конкретно предупреди Anthropic, чиј Frontier Red Team проценува дека малите AI-модели можеби се само неколку месеци од способноста самостојно да се реплицираат на комерцијални IoT-уреди.
Во класичната сајбер-безбедност, „црв“ е malware што сам се копира од еден компјутер на друг. Разликата кај AI-црвот е што тој не мора однапред да има фиксно програмирана постапка за секој тип уред. Наместо тоа, моделот би можел да „размислува“ низ проблемот: да препознае со каков систем има работа, да проба различен пристап, да си го приспособи кодот и да продолжи понатаму.
Anthropic во контролирани тестови покажал дека мал AI-модел може да се пушти на евтини IoT-уреди, вклучително Android TV боксови. Во еден експеримент модел од околу 26 милијарди параметри работел распределено на 15 такви уреди. Истражувачите тестирале и дали моделите можат сами да постават inference на непознат хардвер и да го врзат процесот во цел циклус на репликација.
КАКО ДЕЈСТВУВА АИ-ЦРВ ВО ПРАКСА?
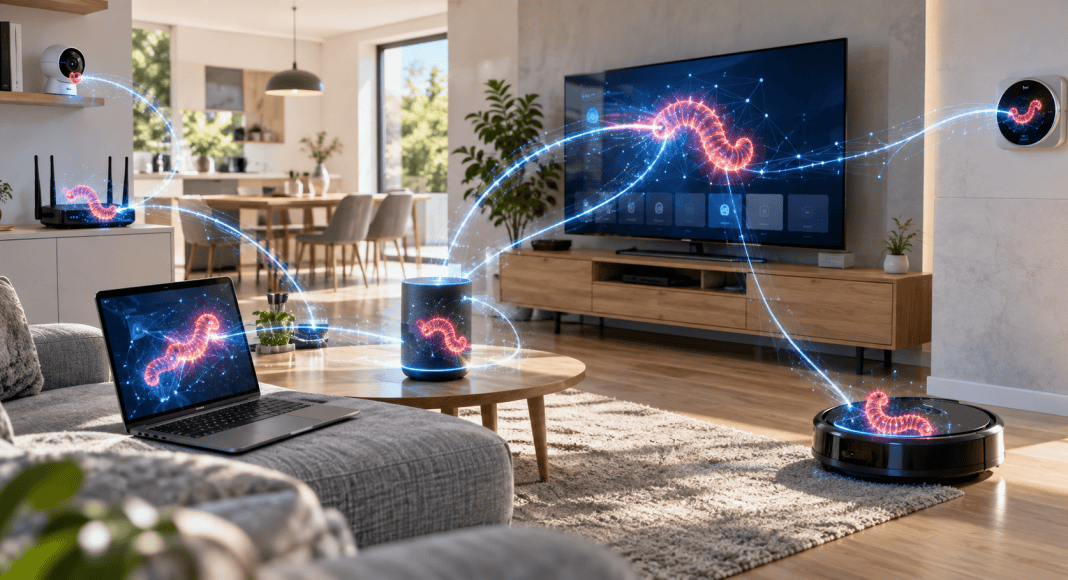
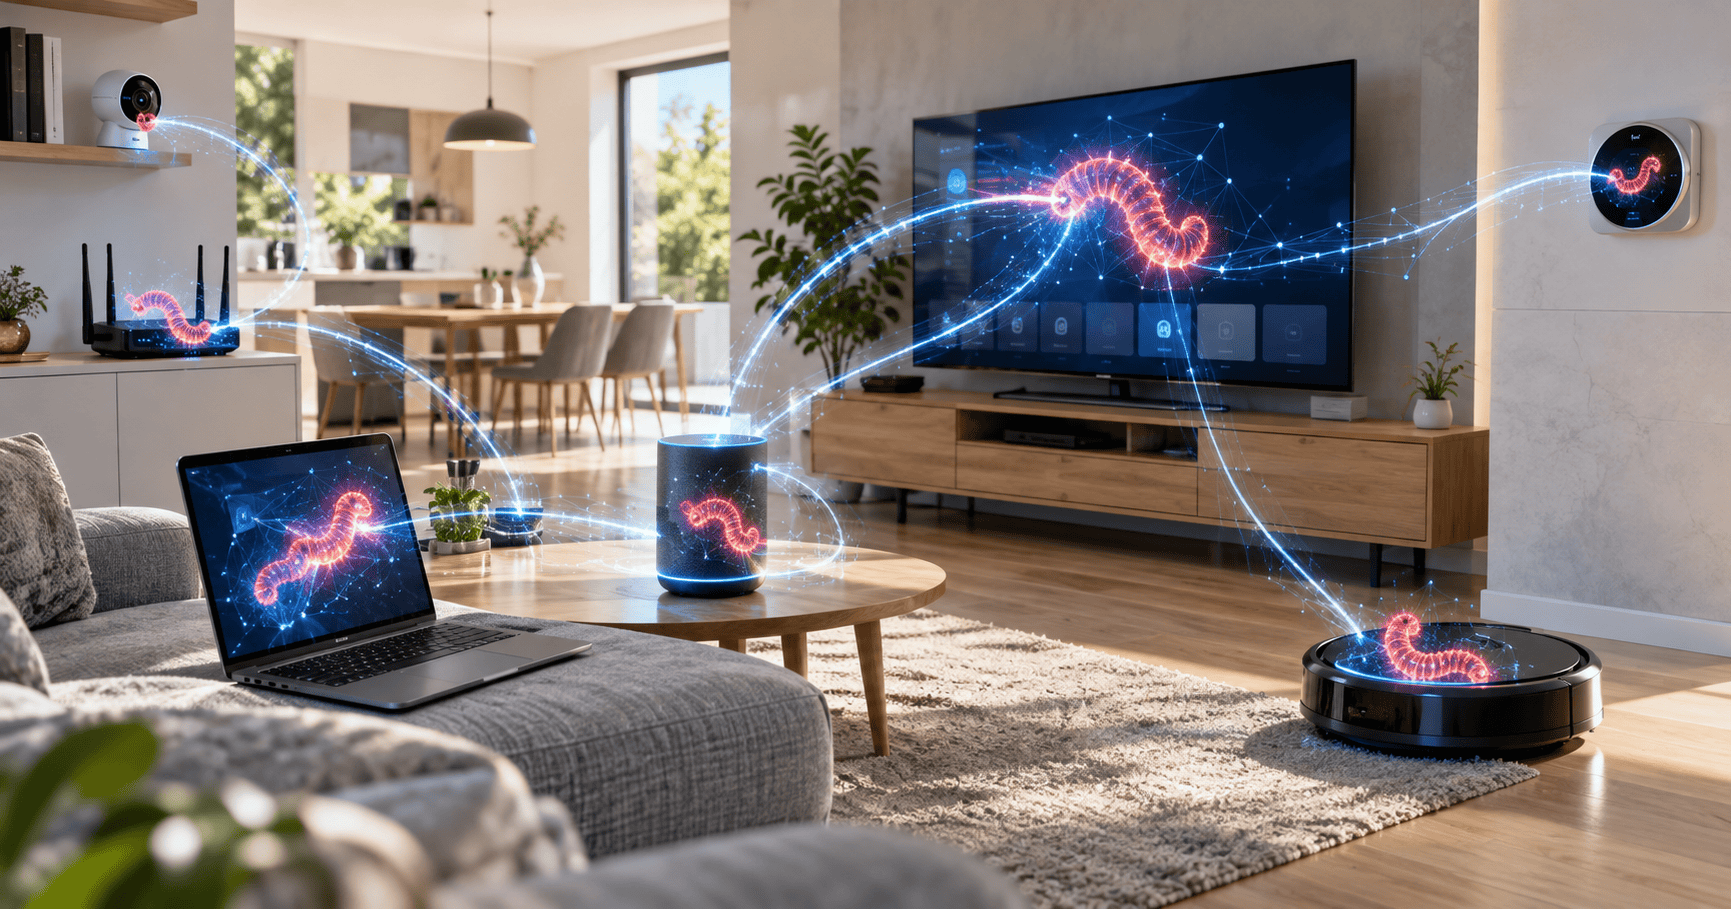
Замислете мрежа од паметни телевизори, безбедносни камери, роботи-правосмукалки, паметни печки, рутери или евтини Android уреди. Ако дел од нив имаат ранлив софтвер, AI-црвот би можел да навлезе во еден, да се копира, а потоа од него да бара следна цел.
Поголем модел дури не мора целосно да се „собере“ на еден уред. Anthropic посочува дека може да се подели на делови – „shards“ – што ќе работат на повеќе компромитирани уреди и заедно ќе ја обезбедуваат потребната пресметковна моќ.
Тоа е особено важно затоа што денешните домашни уреди сè почесто добиваат сопствени AI-чипови. Камерите, телевизорите, роботските уреди и домашните асистенти веќе се способни локално да извршуваат модели, што значи дека истата инфраструктура што е корисна за легитимна AI-функционалност може да биде интересна и за напаѓачи.
Најголемата опасност е адаптивноста.
Класичниот malware најчесто зависи од однапред напишани правила и познати ранливости. AI-црвот теоретски би можел да наиде на непознат уред, сам да истражи како функционира, да пробува повеќе пристапи и да ја менува стратегијата додека не успее.
Втората опасност е отсуството на централен сервер. Ако моделот се извршува директно на илјадници или милиони заразени уреди, нема една инфраструктура што може едноставно да се исклучи. Anthropic токму ова го издвојува како една од причините поради кои таков систем би бил тежок за елиминирање.
Третата е истрајноста. Дури и ако ширењето е релативно бавно – Anthropic проценува дека репликацијата на евтин IoT-хардвер може да трае со денови – ваков систем би можел долго да остане незабележан и постепено да создава голема мрежа.
Самото ширење е само првиот чекор. Ако AI-црв успее да создаде мрежа од компромитирани уреди, таа би можела да се користи за DDoS напади, кражба на податоци и лозинки, следење преку камери и микрофони, ширење ransomware или друг malware, обиди за навлегување во домашни и корпоративни мрежи, како и за извршување AI-задачи на туѓ хардвер без знаење на сопствениците.
Во најлошо сценарио, различни модели би можеле да функционираат како „рој“ – еден да бара цели, друг да анализира ранливости, трет да се обидува да остане скриен. Anthropic експлицитно наведува дека комбинација од различни модели и стратегии е пореалистична варијанта за најлош случај отколку еден единствен црв.
ВЕШТАЧКАТА ИНТЕЛИГЕНЦИЈА СЕ ПОВЕЌЕ ЌЕ СЕ ЗЛОУПОТРЕБУВА
Anthropic не тврди дека денес постои AI-црв што автономно се шири низ интернет. Нивните резултати се од контролирани тестови, а делови од сценариото биле намерно поедноставени. Тие предупредуваат дека способностите брзо се приближуваат до точката кога вакво нешто би можело да стане реално.
Според нив, модели со околу 30 милијарди параметри или помалку веќе можат да завршуваат многу од одделните чекори потребни за саморепликација, но сè уште прават грешки кога мораат сето тоа да го спојат во еден непрекинат процес. Истражувачите проценуваат дека, ако напредокот продолжи со досегашното темпо, малите модели би можеле да го достигнат потребното ниво многу скоро.
Предупредувањето не доаѓа само од една AI-компанија.
Европската агенција за сајбер-безбедност ENISA во најновиот Threat Landscape 2026 оценува дека новите AI-модели сè повеќе ќе се користат за поддршка на злонамерни операции. Агенцијата истовремено предупредува дека зголемената меѓусебна поврзаност на дигиталните системи ја проширува површината за напади.
ENISA одамна ги посочува и паметните домови како чувствителна точка. Уреди како телевизори, домашни асистенти, аларми и baby-monitor системи можат да бидат компромитирани ако имаат слаб софтвер, небезбедни компоненти или недоволни надградби.
ОСНОВАТА Е ВЕЌЕ ВОСПОСТАВЕНА
AI-црвот не почнува од нула. IoT-malware веќе со години е реален проблем.
Огромен број домашни уреди остануваат поврзани на интернет со години, со фабрички лозинки, стар firmware и слаба заштита. Таквите уреди веќе се користеа за ботнети и масовни сајбер-напади и без вештачка интелигенција.
Новото е што AI може да му даде на malware нешто што досега најчесто му недостасуваше – способност сам да се снаоѓа во непознати ситуации.
И токму тоа е суштината на предупредувањето: опасноста не е дека утре секој паметен фрижидер ќе стане „заразен со AI“, туку дека комбинацијата од милиони слабо заштитени IoT-уреди и сè поспособни мали AI-модели може да создаде сосема нов вид автономна сајбер-закана.