Аналитика
Банките ширум светот сè побрзо ја воведуваат вештачката интелигенција во своето работење, но финансиските регулатори предупредуваат дека технолошкиот напредок носи ризици за кои дел од институциите сè уште немаат соодветна заштита. Особено загрижува можноста автономните системи да донесуваат одлуки без непосредна човечка контрола, додека напредните модели на вештачка интелигенција можат да откриваат и искористуваат слабости во банкарската инфраструктура многу побрзо од досега. Затоа, регулаторите во САД и Европа бараат од банките да докажат не само дека можат да спречат напад, туку и дека можат да го продолжат работењето доколку нивните системи бидат компромитирани.
Според „Ројтерс“, американските и европските регулатори ја засилуваат контролата врз примената на вештачката интелигенција во финансискиот сектор. Во САД, Федералните резерви и другите надзорни институции испитуваат како банките користат автономни ВИ-агенти, кој ги контролира нивните активности и дали постојат механизми за нивно итно исклучување.
Посебно внимание привлекуваат системите што можат самостојно да извршуваат повеќе поврзани задачи, со минимално човечко учество. Во банкарството тие се користат за откривање сомнителни трансакции, препознавање сајбернапади, анализа на ризици и автоматизирање сложени процеси. Но, токму нивната автономија отвора сериозна дилема: што ако системот погрешно процени закана или преземе дејство што ќе предизвика нарушување на работењето?
Банката на Англија во својот јулски извештај за финансиската стабилност предупреди дека најнапредните модели на вештачка интелигенција веќе можат да откриваат и искористуваат софтверски слабости во повеќе последователни фази, со значително помало човечко учество. Тоа значи дека сајбернападите можат да станат побрзи и посложени, а времето што банките го имаат за реакција дополнително да се скрати.
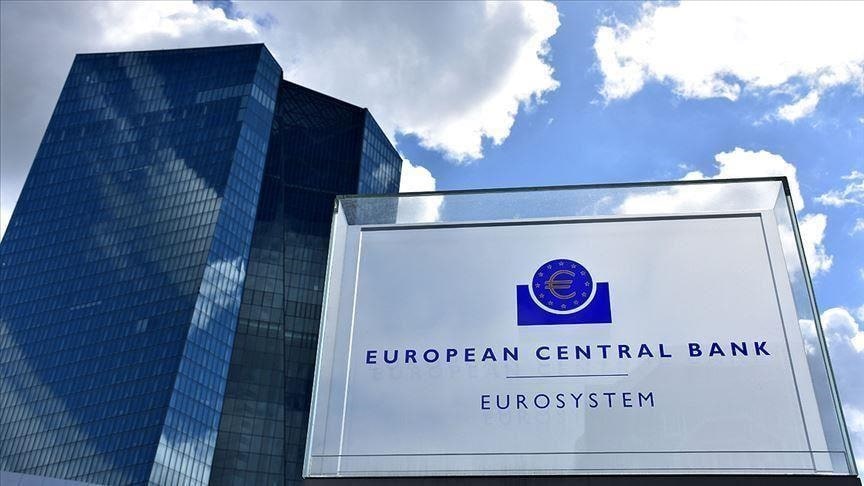
Во Европа, регулаторите веќе преминуваат од предупредувања кон конкретни барања. Европската централна банка им постави рок на големите банки под нејзин директен надзор до 31 октомври 2026 година да подготват акциски планови за справување со сајберзаканите поврзани со напредната вештачка интелигенција. Плановите треба да опфатат мерки за заштита, резервни системи и обновување на работењето при сериозен инцидент.
Британските супервизори, пак, ги охрабруваат најголемите банки да разгледаат можности за обновување на работењето преку независна технолошка инфраструктура, одвоена од главните системи. Целта е, доколку нападот ја компромитира основната мрежа, банката да располага со безбедна средина од која ќе може повторно да ги воспостави клучните услуги.
Загриженоста е поголема бидејќи последиците од сериозен сајберинцидент не би останале ограничени само на една банка. Доколку клиентите изгубат пристап до сметките, компаниите не можат да извршуваат плаќања, а меѓубанкарските трансакции се нарушат, технолошкиот проблем може брзо да прерасне во финансиски. Дополнителен ризик претставува зависноста на повеќе институции од исти технолошки добавувачи, поради што еден голем инцидент би можел истовремено да погоди повеќе банки.
Колку вештачката интелигенција веќе навлегла во финансискиот сектор покажуваат податоците презентирани на конференцијата на Европскиот одбор за системски ризик на 7 октомври. Речиси девет од десет значајни банки во еврозоната користат генеративна вештачка интелигенција, додека седум од десет анкетирани компании од европските пазари на хартии од вредност планираат да ги зголемат инвестициите во оваа технологија.
Токму ваквата распространетост отвора уште една опасност. Ако голем број финансиски институции користат слични алгоритми и податоци, во кризна ситуација би можеле истовремено да носат слични одлуки. Масовното продавање финансиски инструменти или повлекувањето од ризични инвестиции би можело дополнително да ги засили пазарните потреси.